Un courriel qui semble provenir d’une mairie peut être utilisé pour diffuser une fausse facture, demander des données personnelles ou conduire un usager vers un site frauduleux. L’usurpation de l’adresse d’expédition ne signifie pas nécessairement que la messagerie de la collectivité a été piratée : un tiers peut tenter d’envoyer un message en utilisant son nom de domaine. Pour limiter ce risque, les collectivités peuvent configurer des mécanismes de vérification des courriels et suivre les résultats dans la durée. Cette protection concerne aussi la confiance accordée aux démarches en ligne et aux informations officielles.
Trois mécanismes DNS sont couramment mobilisés : SPF, DKIM et DMARC. SPF indique quels serveurs sont autorisés à envoyer des messages pour un domaine. DKIM associe au courriel une signature numérique, vérifiable par le serveur destinataire. DMARC s’appuie sur les résultats SPF et DKIM, ainsi que sur leur cohérence avec le domaine affiché dans l’adresse d’expédition ; il permet aussi de définir une consigne pour les messages qui échouent aux contrôles et de recevoir des rapports.
La mise en place commence par un inventaire des domaines utilisés par la collectivité et ses services. Il faut recenser les expéditeurs légitimes : messagerie interne, outil de gestion des démarches, plateforme de newsletter ou prestataire chargé des avis de paiement, par exemple. Sans cette cartographie, une règle trop stricte risque de faire traiter comme suspects des messages attendus. Les enregistrements SPF et DKIM se configurent dans le DNS, souvent par l’intermédiaire du prestataire qui gère le nom de domaine ; leur contenu doit correspondre aux pratiques réelles d’envoi.
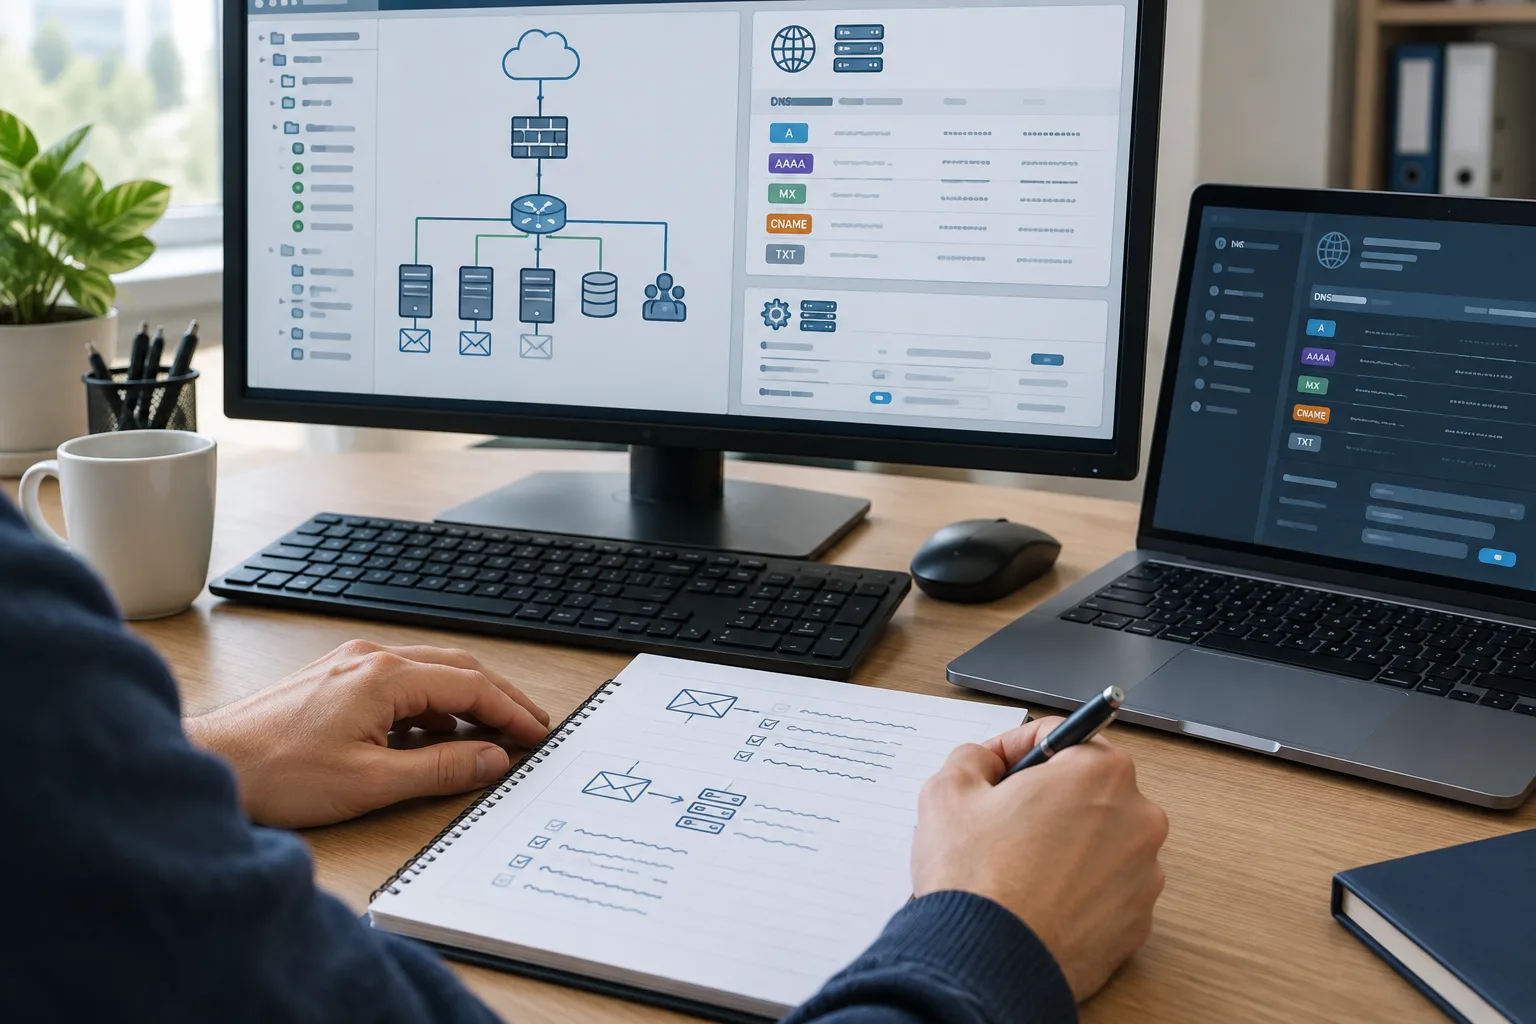
DMARC gagne à être déployé progressivement. Une politique d’observation permet d’abord d’examiner les rapports et de repérer les sources inconnues ou mal configurées, sans demander aux destinataires de bloquer les messages concernés. L’équipe peut ensuite corriger les envois légitimes, y compris ceux d’un fournisseur externe, puis envisager une politique de mise en quarantaine ou de rejet. Le transfert d’un courriel peut notamment compliquer l’évaluation SPF, tandis que certaines modifications du message peuvent invalider une signature DKIM. Ces cas justifient des tests avec les services concernés avant de renforcer la règle.
La configuration technique ne suffit pas si personne ne suit les alertes ni ne sait qui peut modifier les réglages. La collectivité doit désigner un responsable, documenter les prestataires autorisés et prévoir une procédure lorsqu’un nouvel outil doit envoyer des messages. Les rapports DMARC peuvent contenir des informations sur les infrastructures d’expédition ; leur accès et leur conservation doivent donc être organisés avec les équipes informatiques et, selon le contexte, le délégué à la protection des données. Un changement de prestataire ou de service peut aussi rendre nécessaire une nouvelle vérification.
SPF, DKIM et DMARC réduisent certaines possibilités d’usurpation, mais ne garantissent ni la réception de tous les messages légitimes ni l’absence de fraude. Ils ne protègent pas, à eux seuls, un compte de messagerie compromis et n’empêchent pas l’usage d’un nom de domaine ressemblant à celui de la collectivité. En associant une configuration suivie à des procédures claires et à une information des agents, la collectivité renforce la fiabilité de ses échanges sans confondre protection technique et sécurité complète.