Un départ ou un changement de poste ne met pas automatiquement fin aux accès numériques d’un agent. Une boîte mail, un compte métier ou des droits sur un espace partagé peuvent rester actifs si personne ne signale le changement aux équipes concernées. Pour une collectivité, l’enjeu est à la fois de protéger les données personnelles et d’éviter les interruptions de service. Une procédure claire relie les mouvements de personnel à la gestion des comptes et des habilitations.
Le premier point consiste à identifier les événements qui doivent déclencher une action : départ définitif, fin de contrat, mutation interne, changement de missions ou absence prolongée. Les ressources humaines disposent généralement de l’information, mais elles ne savent pas toujours quels outils sont concernés. Il faut donc définir qui transmet l’alerte, à quel interlocuteur et dans quel délai opérationnel. Cette transmission peut s’appuyer sur un formulaire interne ou un outil de suivi, à condition que les informations partagées restent limitées à ce qui est nécessaire. Le processus doit aussi prévoir un remplaçant lorsque l’interlocuteur habituel est absent.
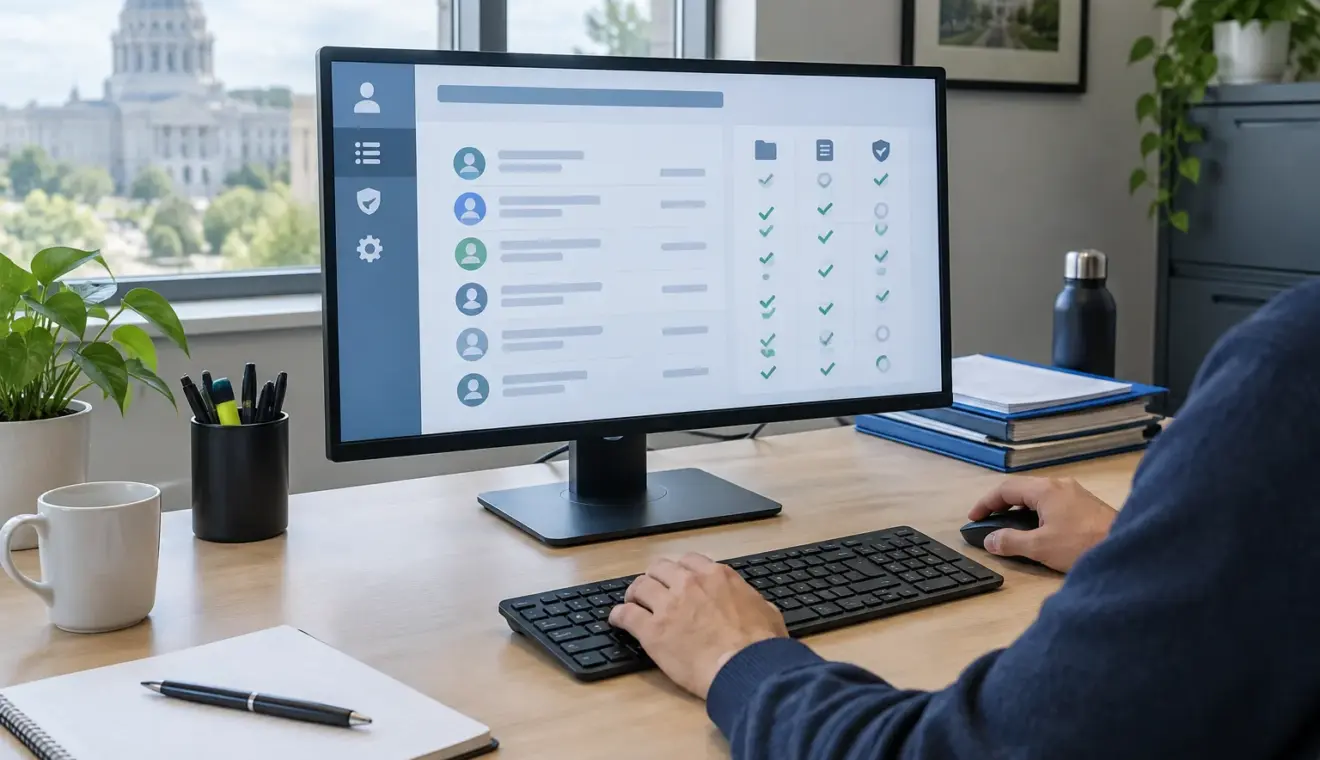
Lorsqu’un agent quitte une collectivité ou change de fonction, ses accès doivent être examinés selon son nouveau besoin. La fermeture d’un compte ne se résume pas à désactiver sa messagerie : les applications métier, les espaces documentaires, les accès distants et les comptes d’administration peuvent dépendre d’équipes différentes. Un inventaire des outils, associé à un responsable pour chacun, aide à transformer le signalement en actions vérifiables. Pour une mobilité interne, il est préférable de retirer les anciens droits au moment où les nouveaux sont accordés, plutôt que de cumuler les habilitations par précaution. Les étapes réalisées et leur date peuvent être consignées dans un suivi interne, sans y ajouter de détails personnels inutiles.
La continuité du service demande un traitement distinct des fichiers et des comptes. Avant la désactivation d’une messagerie ou d’un espace de travail, la collectivité détermine si certains documents doivent être transmis à un service ou conservés selon ses règles de gestion. Le transfert ne doit pas conduire à partager les identifiants de l’agent : les accès sont attribués au nouveau responsable avec un compte qui lui est propre. Pour les dossiers partagés, il convient de vérifier que les droits reposent sur des groupes ou des rôles maintenus par la collectivité, et non sur une personne qui n’exerce plus la fonction. Cette organisation réduit le risque de perdre des informations utiles ou de laisser des accès ouverts sans justification.
Les comptes techniques et les accès d’urgence méritent une attention particulière, car ils sont parfois connus de plusieurs agents ou prestataires. La collectivité peut recenser leur finalité, leur responsable et les conditions de renouvellement des secrets associés. Lorsqu’un agent qui en avait la charge part, les éléments d’accès doivent être modifiés et remis aux personnes autorisées par un canal adapté. Les comptes partagés, lorsqu’ils ne peuvent pas être supprimés, gagnent à être remplacés par des comptes nominatifs dès que l’outil le permet. À défaut, leur usage doit être encadré et les personnes habilitées clairement identifiées.
Une procédure efficace repose sur des responsabilités explicites, un inventaire régulièrement actualisé et une vérification de la clôture des actions. Elle doit être testée à partir de situations courantes, comme une mutation rapide ou le départ d’un agent qui gérait seul un outil. En reliant les mouvements de personnel à la gestion des identités numériques, la collectivité protège ses services sans compliquer inutilement le parcours des agents. La fermeture des accès devient ainsi une étape normale de la gestion des fonctions, au même titre que leur attribution.