Une authentification peut protéger un service public numérique tout en empêchant certains usagers d’accéder à leur démarche. Un code reçu par SMS, un mot de passe complexe ou un test visuel peuvent poser problème selon l’équipement, le handicap ou la situation de la personne. Pour une collectivité, l’enjeu consiste à réduire les risques d’accès frauduleux sans transformer la connexion en obstacle. Cela suppose d’examiner l’ensemble du parcours, depuis la première identification jusqu’à la récupération du compte.
Le niveau de contrôle doit d’abord correspondre aux conséquences d’un accès indu. Consulter une information générale ne présente pas le même risque que transmettre un document sensible ou modifier des coordonnées personnelles. Une étape supplémentaire peut être justifiée pour une opération exposée, mais elle doit rester compréhensible et proportionnée. Les consignes gagnent à préciser ce qui est demandé, pourquoi cette vérification intervient et quelle action l’usager doit effectuer, sans révéler d’informations qui faciliteraient une fraude.
Un parcours accessible se vérifie d’abord avec des situations concrètes. Il faut tester la connexion au clavier, avec un lecteur d’écran et sur un téléphone, puis examiner les étapes qui reposent sur un code à usage unique ou un contrôle anti-robot. Un code visuel sans alternative, un délai trop court ou un message d’erreur imprécis peut interrompre la démarche sans expliquer comment la reprendre. Les essais associent, lorsque c’est possible, des personnes ayant des besoins variés ; ils complètent les vérifications techniques prévues par le référentiel d’accessibilité applicable. Ils servent aussi à repérer les difficultés liées à une faible connexion ou à un appareil partagé.
La récupération du compte mérite la même attention que la connexion habituelle. Si l’usager perd son téléphone ou n’a plus accès à son adresse électronique, une procédure de secours doit lui permettre de retrouver son compte sans ouvrir une voie plus facile à détourner. La collectivité peut prévoir des options adaptées, expliquer les justificatifs éventuellement nécessaires et indiquer un canal d’aide distinct du parcours automatisé. Les coordonnées de récupération doivent être actualisables et leur modification, lorsqu’elle donne accès à des démarches sensibles, peut nécessiter une vérification appropriée. Il est également utile de prévoir ce qui se passe si le service d’authentification est temporairement indisponible.
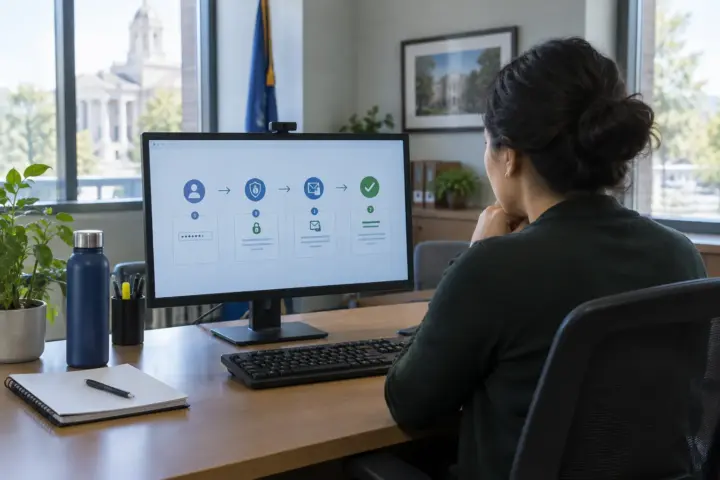
Avant la mise en production, les équipes peuvent cartographier les étapes de connexion, les données personnelles mobilisées et les points où l’usager risque de renoncer. Elles associent les responsables du service, de la sécurité, de l’accessibilité et de la protection des données afin d’arbitrer les exigences, plutôt que de traiter ces sujets séparément. Après le lancement, les demandes d’assistance et les échecs de connexion aident à cibler les corrections, à condition de les analyser sans suivre inutilement les personnes. Un bon dispositif ne se résume donc pas à ajouter des contrôles : il rend la vérification compréhensible, prévoit une sortie en cas de blocage et protège le compte sans exclure ses utilisateurs.